한눈에 보는 정의
내 프로젝트가 제대로 돌아가기 위해 가져다 쓰는 외부 패키지나 라이브러리. package.json에 목록과 버전이 적힌다.
이런 말로 들어요
- 의존성 버전이 올라가면서 빌드가 깨졌어요.
- 안 쓰는 의존성은 정리해서 용량을 줄였어요.
그림으로 보기
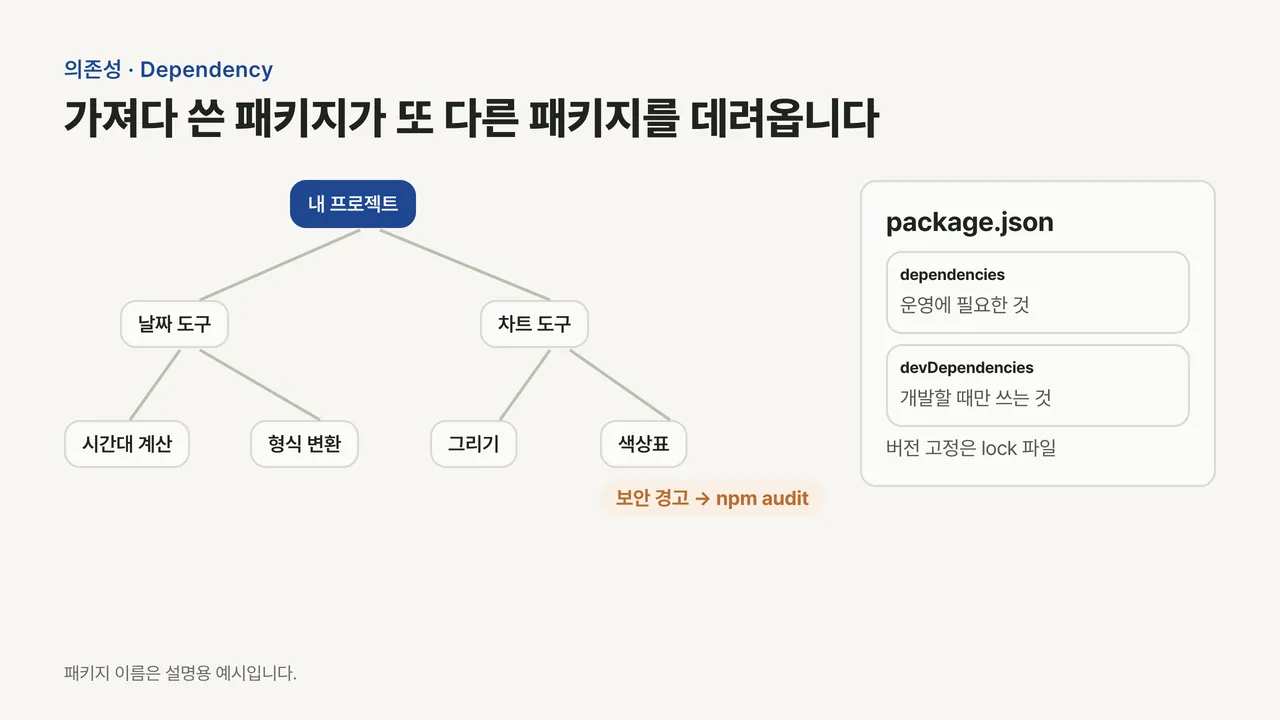
의존성은 프로젝트가 쓰는 외부 패키지입니다. 패키지가 또 다른 패키지를 데려오므로 버전 고정과 보안 점검을 함께 합니다.
하캄솔루션 자체 제작 설명도식자세히 알아보기
프로젝트가 날짜 라이브러리를 쓰면, 그 라이브러리는 내 프로젝트의 의존성입니다. 그 라이브러리가 또 다른 패키지를 쓰면 그것까지 줄줄이 따라 들어옵니다. package.json에는 운영에 필요한 dependencies와 개발할 때만 쓰는 devDependencies가 나뉘어 적힙니다. 의존성 버전이 바뀌면 잘 되던 기능이 갑자기 깨질 수 있어 버전 기록 파일(lock 파일)을 함께 관리합니다.
실무 예시
예를 들어 몇 달 만에 프로젝트를 다시 설치했더니 오류가 난다면, lock 파일이 있는지 확인하고 의존성 버전을 그때와 같게 맞춰 설치합니다.
함께 살펴볼 점
의존성은 많을수록 보안 점검과 업데이트 부담이 늘어납니다. 오래 관리되지 않는 패키지는 피하고, npm audit 같은 점검을 주기적으로 돌립니다.
AI에게 이렇게 요청해 보세요
이 프로젝트의 package.json에서 dependencies와 devDependencies를 나눠 설명해 줘. 업데이트가 필요한 것, 보안 경고가 있는 것, 지워도 되는 것을 표로 정리해 줘.
코딩·작성 도구에 붙여 쓰기 전에 내 상황에 맞게 바꾸고, 결과는 직접 확인하세요.출처와 검토 정보
- package.json - npm Docs 새 창
package.json에 dependencies와 devDependencies를 나눠 적어 프로젝트가 쓰는 패키지와 버전 범위를 지정한다는 설명을 확인했습니다.
자료 확인 - npm-audit - npm Docs 새 창
npm audit이 프로젝트 의존성의 알려진 보안 취약점을 점검한다는 설명을 확인했습니다.
자료 확인
내용 검토
최초 발행 · 내용 수정